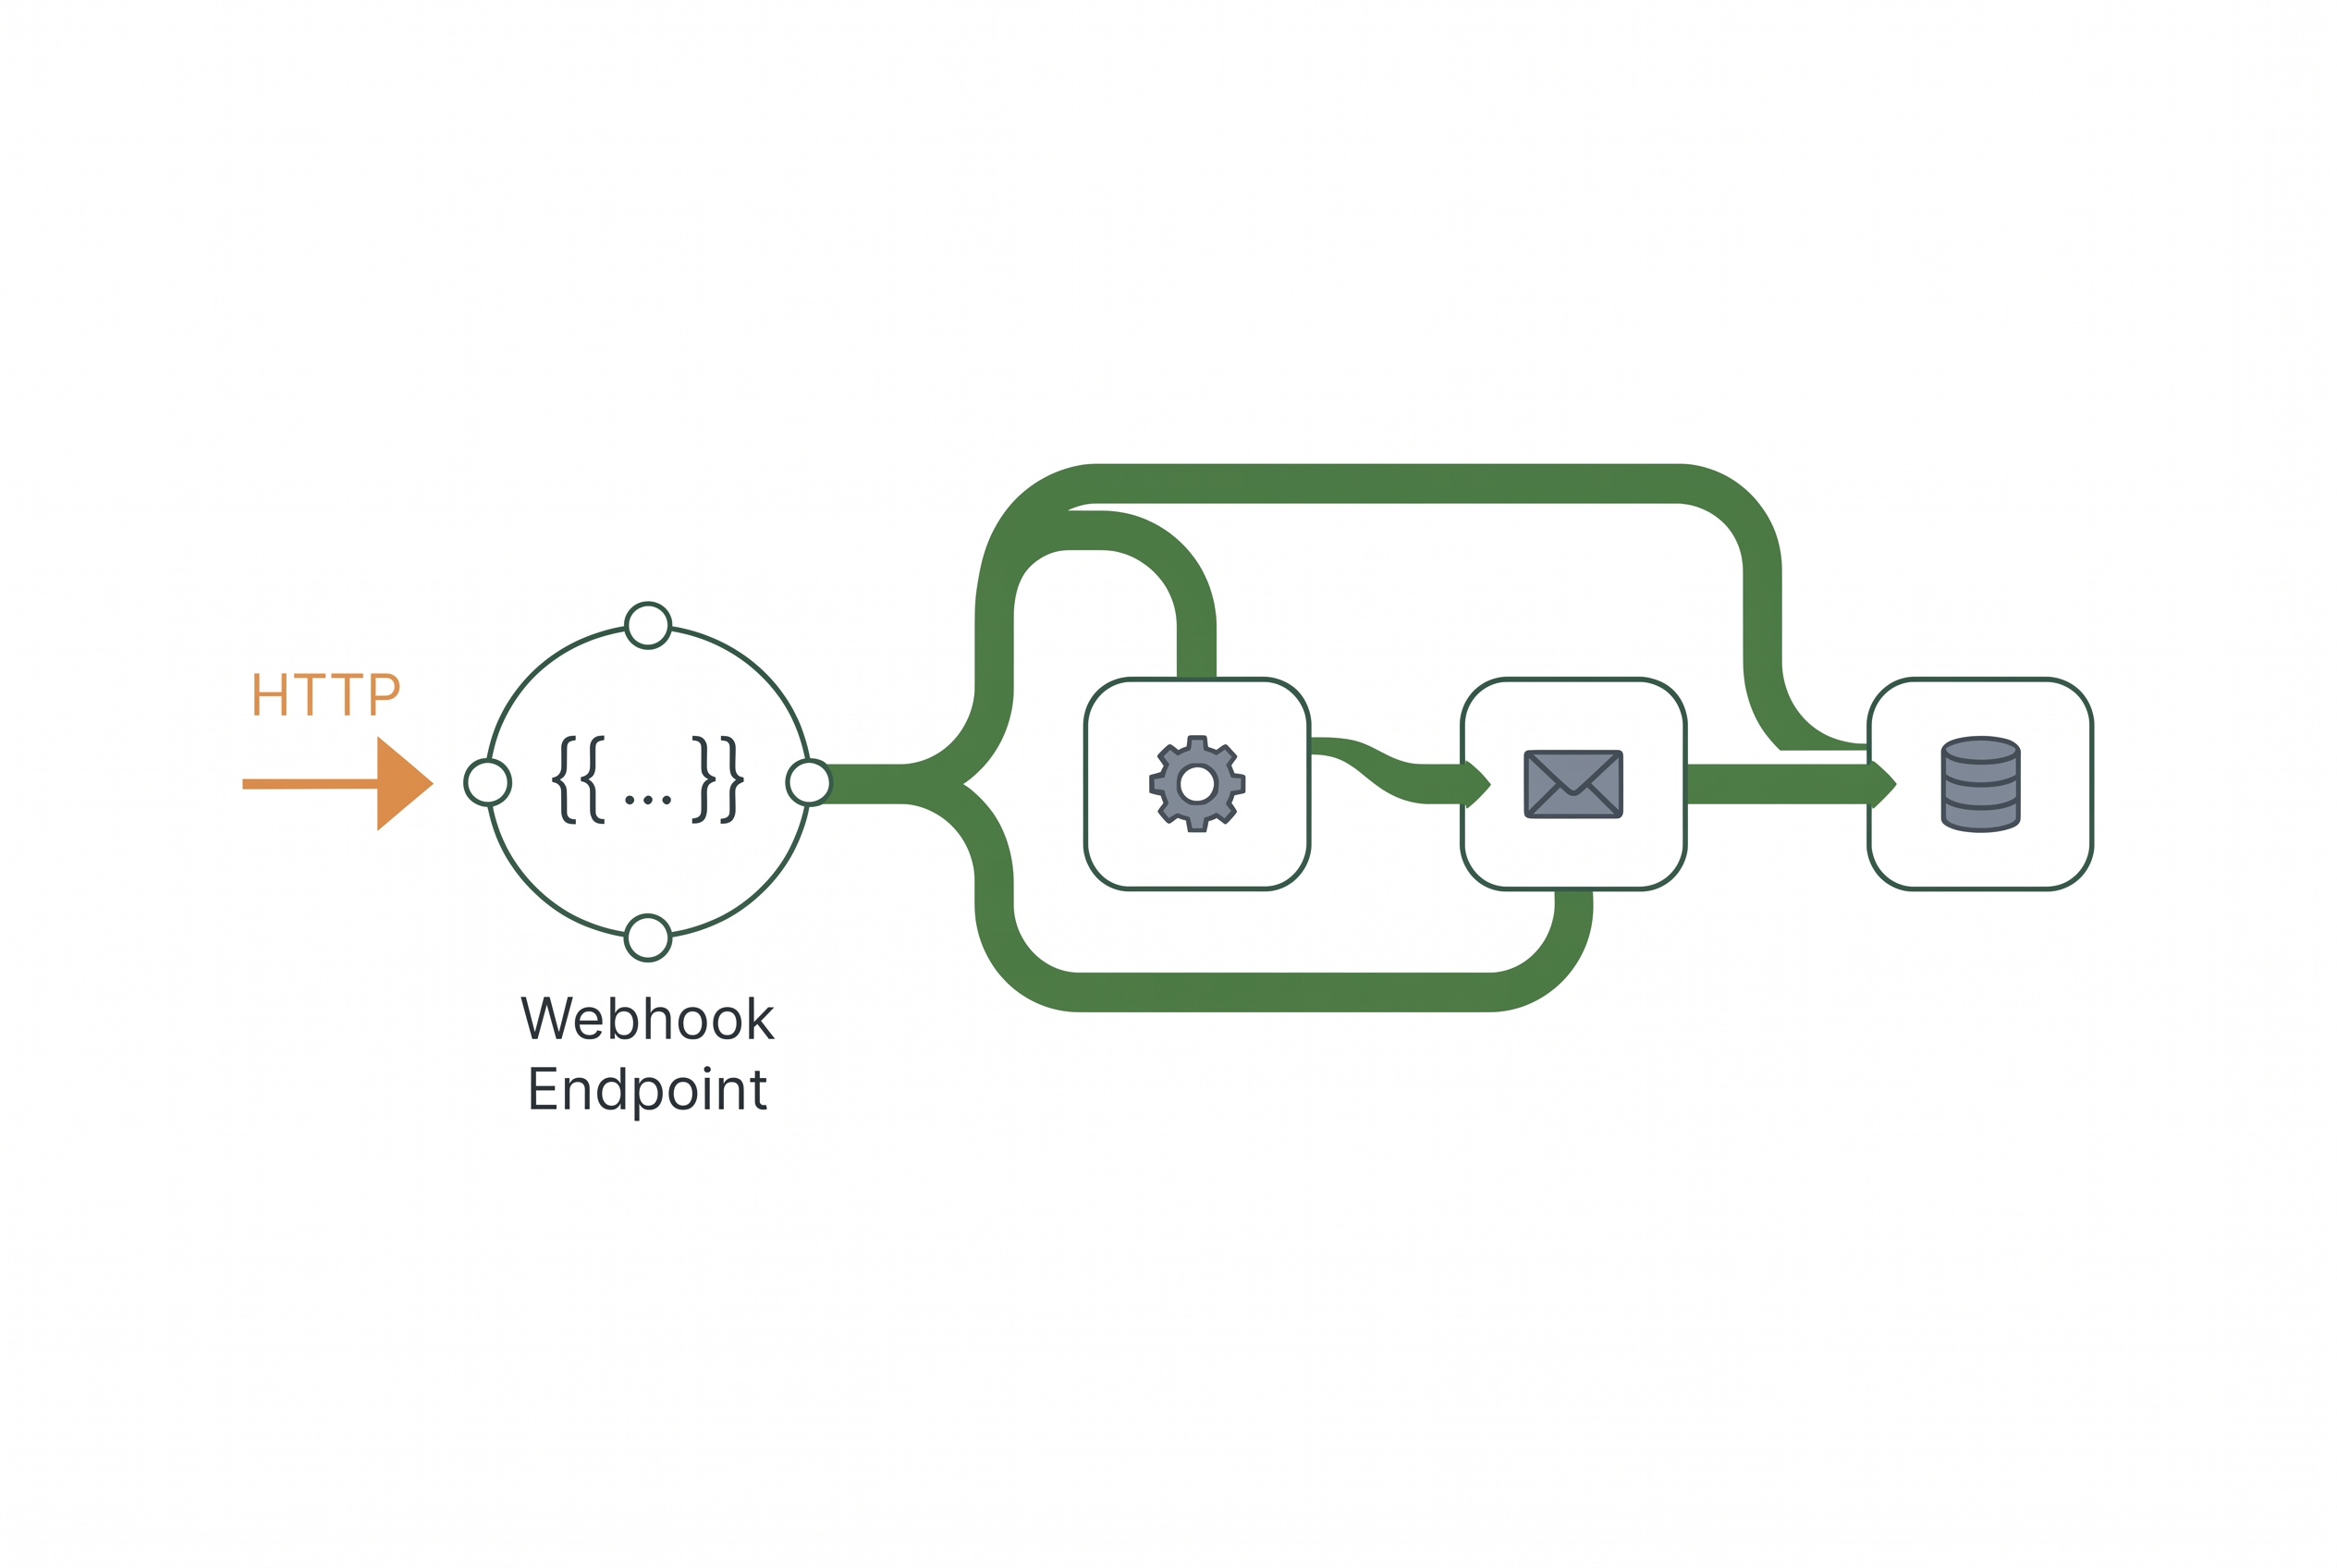
Ein n8n-Webhook startet einen Workflow, sobald ein System einen HTTP-Request sendet. Für einen stabilen Betrieb prüfe ich Authentifizierung, Eingabevalidierung, Antwortzeit, Wiederholungen und Fehlerpfade gemeinsam, nicht erst nach dem ersten Ausfall.
- Einsatz: Ereignisse sofort verarbeiten statt regelmäßig abzufragen
- Sicherheit: Signatur oder Token prüfen und Eingaben begrenzen
- Betrieb: Fehlerworkflow, Protokollierung und idempotente Verarbeitung vorsehen
Einordnung: Das ist der technische Vertiefungsbeitrag. Den übergeordneten Auswahlprozess behandelt Workflow-Automatisierung im Mittelstand.
- Wie arbeitet ein n8n Webhook als Event Trigger?
- Webhook, Polling, API: welche Verbindung passt?
- Welche Daten sendet ein n8n Webhook sinnvoll?
- In 6 Schritten einen n8n Webhook einrichten
- Welche Fehler bremsen n8n Webhooks im Betrieb?
- Wie sichern Sie n8n Webhooks gegen Fehlaufrufe ab?
- Warum sind n8n Webhooks für Echtzeitprozesse stark?
- Das nehmen Sie jetzt mit
Wie arbeitet ein n8n Webhook als Event Trigger?
Ein n8n-Webhook ist ein HTTP-Endpunkt, Ihr System empfängt POST- oder GET-Requests und startet sofort einen Workflow, ohne dass Sie einen Finger rühren müssen. Externe Systeme wie JTL-Wawi, Shopware, Shopify oder beliebige APIs senden eine Anfrage an die Webhook-URL. n8n fängt die Payload ab, extrahiert die Daten, führt die nachfolgenden Nodes aus. Dieser Artikel gehört zur Rubrik Webentwicklung auf webentwickler.pro und zeigt, wie mittelständische Online-Händler Webhooks nutzen, um Auftragsabwicklung, Lagersynchronisation oder Kundenkommunikation vollautomatisch zu steuern, ohne dass ein Entwickler ständig im Hintergrund Skripte flickt.
Die Webhook-Logik unterscheidet zwischen Production und Test URLs. Test-URL? Läuft nur, solange Sie den Workflow editieren, perfekt zum Debuggen. Production-URL? Bleibt dauerhaft aktiv, 24/7, auch wenn niemand schaut. Aber Achtung: Der Workflow muss über den Toggle oben rechts aktiviert sein, sonst ist die URL tot. Bei sensiblen Daten, Zahlungen, Kundendaten, aktivieren Sie im Webhook-Node unter „Authentication“ einen Header-Token oder Basic Auth. Sonst kann jeder Mensch mit der URL den Workflow auslösen. Bei öffentlichen Formularen kein Problem. Bei Wawi-Integration? Ein Sicherheitsrisiko. Der Clou: n8n speichert Ausführungsdaten standardmäßig 14 Tage (336 Stunden, höchstens 10.000 Ausführungen), beides ist konfigurierbar. Fehler im JSON-Format, fehlende Felder, ungültige Daten, Sie sehen alles im Log, können den Workflow anpassen, Daten gehen nicht verloren. Tiefere Einrichtung und Best Practices finden Sie im Artikel n8n Workflow-Setup.
Webhook, Polling, API: welche Verbindung passt?
Die Wahl der richtigen Verbindungsmethode in n8n entscheidet maßgeblich über die Stabilität Ihrer Systemintegration. Während Webhooks durch ereignisgesteuerte Echtzeit-Reaktionen bestechen, bleibt Polling oft die einzige Option für Altsysteme ohne moderne Push-Funktionen. Für transaktionale Prozesse, wie synchrone Preisabfragen im Checkout, sind direkte API-Aufrufe unverzichtbar. Eine hybride Automatisierung im Mittelstand kombiniert diese Ansätze, um sowohl Latenz als auch Systemlast zu minimieren.
| Merkmal | Webhook | Polling | Direkter API-Aufruf |
|---|---|---|---|
| Auslöser | Ereignisgesteuert (Push) | Zeitgesteuert (Pull) | Bedarfsgesteuert (Sync) |
| Latenz | Minimal (Echtzeit) | Hoch (Intervall-abhängig) | Gering (Sofortige Antwort) |
| Systemlast | Niedrig | Hoch (ständige Abfragen) | Punktuell |
| Komplexität | Mittel (Validierung nötig) | Niedrig | Mittel |
| Anwendungsfall | Bestelleingänge, CRM-Sync | Legacy-ERP, Bestandsabgleich | Preisabfragen, Validierung |
Einordnung des Autors, Webhook und Polling im Vergleich siehe n8nautomation.cloud.
Sie kennen die Herausforderung: Standard-Automatisierungen stoßen bei komplexen Webhooks und individuellen Schnittstellen oft an ihre Grenzen. Was fehlt, ist ein stabiles n8n-Setup, das Ihre spezifischen Geschäftsprozesse ohne teure SaaS-Abos abbildet.
Welche Daten sendet ein n8n Webhook sinnvoll?
Ein n8n-Webhook darf nur das transportieren, was der Empfänger wirklich verarbeitet, im richtigen Format, ohne dass danach noch jemand Hand anlegen muss. Im Mittelstand zerbrechen Integrationen nicht an fehlender Technik. Sie zerbrechen an überladenen Payloads, fehlenden IDs, inkonsistenten Statuswerten. Wer API-Schnittstellen zwischen JTL-Wawi, Shopware oder externen Diensten verbindet, braucht eiserne Regeln: Welche Felder sind Pflicht? Welche Header kümmern sich um die Authentifizierung? Welche Daten dürfen aus DSGVO-Sicht überhaupt das System verlassen? Ein minimaler Datensatz spart Bandbreite. Reduziert Fehlerquellen. Macht Debugging planbar. Statt nach drei Monaten herauszufinden, dass ein fehlendes order_id-Feld 200 Bestellungen in der Warteschlange blockiert hat.
Die Basis jeder stabilen n8n Datenübertragung ist ein strukturierter JSON-Payload mit eindeutigen Identifikatoren. Für eine Bestellung aus JTL-Shop reichen in der Praxis: order_id (interne Bestellnummer), customer_email (für die CRM-Zuordnung), order_status (beispielsweise paid, shipped, cancelled), total_amount (Bruttobetrag in EUR) und created_at (ISO-8601-Timestamp). Wer Artikeldaten überträgt? Pro Position nur sku, quantity und price. Keine Produktbeschreibungen. Keine Bilder. Keine Kategorie-Bäume. Überflüssige Felder aufzublähen ist ein klassischer Fehler: Der Webhook sendet das komplette Kunden-Objekt, Adresse, Telefon, Geburtsdatum, Zahlungshistorie, obwohl das Zielsystem nur die E-Mail braucht. Das verstößt gegen den DSGVO-Grundsatz der Datenminimierung und erzeugt unnötige Risiken. Wer externe Dienste wie OpenAI API einbindet, muss zusätzlich prüfen, welche Daten in Drittländer fließen dürfen. Ein Thema, das viele n8n-Workflows ignorieren, bis die erste Datenschutz-Anfrage kommt.
Header transportieren Authentifizierung und Metadaten: Authorization: Bearer TOKEN für OAuth2, Content-Type: application/json für JSON-Payloads, X-Webhook-Signature für HMAC-Validierung (Shopify, JTL-Wawi). Statuswerte brauchen ein festes Schema, entweder numerisch (1 = offen, 2 = bezahlt, 3 = versendet) oder als Enum (pending, processing, completed, failed). Inkonsistente Werte wie bezahlt, paid, Zahlung erhalten im selben Workflow führen zu Mapping-Fehlern und blockieren die Automatisierung. Ein minimaler Datensatz für n8n Datenintegration Mittelstand heißt konkret: Nur Felder senden, die der Empfänger in seiner Datenbank speichert oder in einer Geschäftslogik nutzt. Alles andere ist technische Schuld, und kostet Sie Zeit beim Debugging, wenn der Workflow nach einem Shop-Update plötzlich abbricht, weil ein ungenutztes Feld seinen Datentyp geändert hat.
In 6 Schritten einen n8n Webhook einrichten
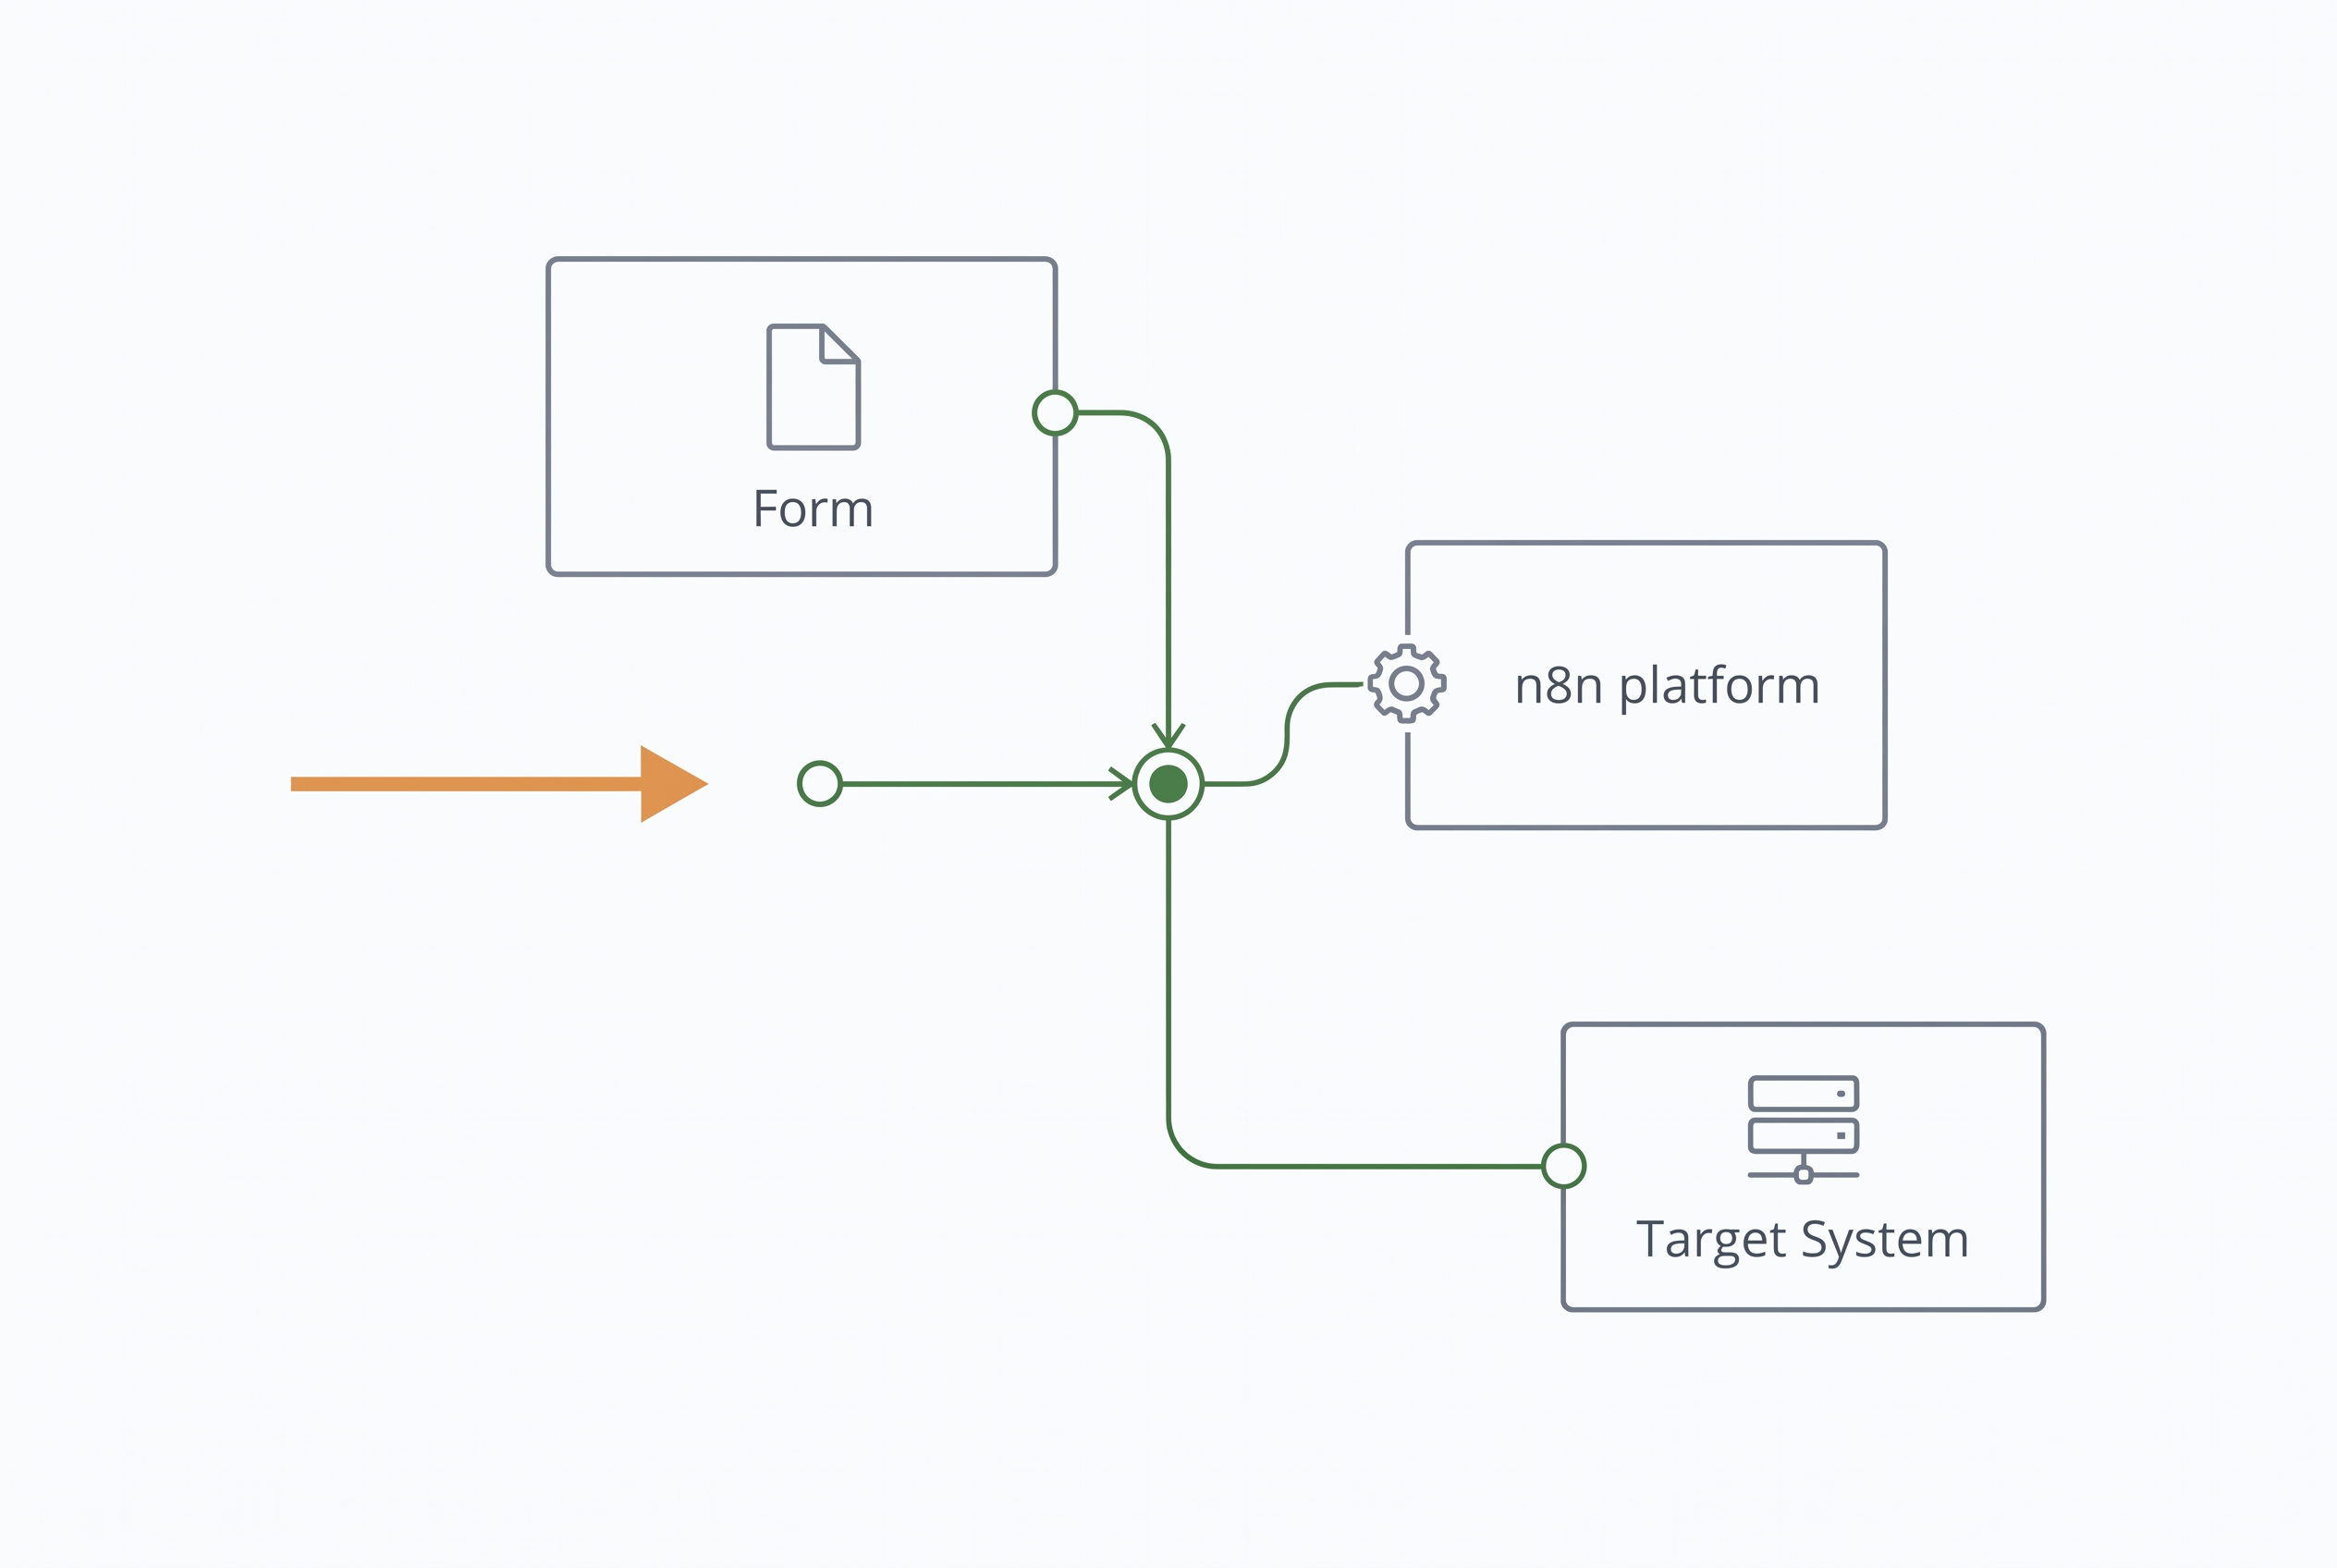
Die Einrichtung eines Webhooks ist das Fundament für jede stabile n8n Workflow JTL Integration. Dieser Prozess stellt sicher, dass Daten aus Drittsystemen wie JTL-Wawi, Shopify oder Shopware in Echtzeit verarbeitet werden, anstatt auf langsame Polling-Intervalle zu setzen. Dieser Artikel gehört zur Rubrik Webentwicklung auf webentwickler.pro und zeigt, wie Sie die technische Basis für automatisierte Prozesse schaffen.
- Webhook-URL anlegen. Erstellen Sie in n8n einen neuen Workflow und fügen Sie den Webhook-Node hinzu. Wählen Sie die passende HTTP-Methode (meist POST) aus. n8n generiert Ihnen zwei URLs: eine Test-URL für die Entwicklung und eine Production-URL für den Live-Betrieb.
- Verbindung testen. Senden Sie einen Test-Request von Ihrem Quellsystem an die Test-URL. Erst wenn n8n den Empfang der Daten bestätigt, wird das Daten-Schema für die weiteren Schritte im Workflow sichtbar. Ohne diesen initialen Test fehlen Ihnen die Variablen für das spätere Mapping.
- Authentifizierung konfigurieren. Sichern Sie Ihren Endpunkt ab, um unbefugte Zugriffe zu verhindern. Nutzen Sie idealerweise Header-basierte Authentifizierung (z. B. X-API-Key) oder Basic Auth. Offene Webhooks ohne Validierung stellen ein erhebliches Sicherheitsrisiko für Ihre Infrastruktur dar.
- Daten-Mapping durchführen. Verknüpfen Sie die eingehenden JSON-Felder mit den Ziel-Nodes Ihres Workflows. Achten Sie hierbei auf Datentypen: Ein String, der eigentlich eine Zahl sein sollte, kann in nachgelagerten Systemen wie der JTL-Datenbank zu Fehlern führen.
- Fehlerpfade definieren. Bauen Sie eine Fehlerbehandlung (Error Handling) ein. Falls das Zielsystem nicht erreichbar ist, sollte der Webhook nicht lautlos scheitern. Nutzen Sie „On Error“ Ausgänge, um Benachrichtigungen zu versenden oder Daten in einer Fallback-Tabelle zwischenzuspeichern.
- Workflow aktivieren. Wechseln Sie von der Test-URL zur Production-URL in Ihrem Quellsystem und schalten Sie den Workflow in n8n auf „Active“. Ab diesem Moment werden alle eingehenden Daten live verarbeitet. Überwachen Sie die ersten Transaktionen im Execution-Log auf Latenzen oder Timeouts.
Welche Fehler bremsen n8n Webhooks im Betrieb?
Die Stabilität von n8n-Workflows im produktiven eCommerce-Umfeld hängt maßgeblich von der Architektur der Webhook-Endpunkte ab. Dieser Beitrag ordnet sich in die Rubrik Workflow-Automatisierung auf webentwickler.pro ein und unterstützt Sie dabei, technische Engpässe in Ihrer Prozesskette frühzeitig zu identifizieren. Wenn Webhooks verzögert reagieren oder Datenpakete verloren gehen, liegt die Ursache oft in einer fehlenden Trennung zwischen dem Empfang der Daten und deren anschließender Verarbeitung.
| Fehlertyp | Ursache | Auswirkung | Gegenmaßnahme |
|---|---|---|---|
| Webhook Timeout | Langsame Downstream-Prozesse | Sender bricht Verbindung ab (HTTP 504) | Sofortige Bestätigung (202 Accepted) nutzen |
| Duplizierte Events | Fehlende Idempotenz-Prüfung | Mehrfache Buchungen oder E-Mails | Prüfung der Event-ID gegen Datenbank/Redis |
| Auth-Fehler | Falsche Header/Token | Workflow startet nicht (HTTP 401/403) | Header-Validierung im Webhook-Node erzwingen |
| Payload-Mismatch | Strukturänderung beim Sender | Workflow-Abbruch bei Datenzugriff | Schema-Validierung vor der Verarbeitung |
Einordnung des Autors, Timeout-Verhalten laut n8n Docs
Besonders bei einer Strategie für hybride Automatisierung Mittelstand sollten Sie darauf achten, dass n8n-Instanzen nicht durch synchrone Webhooks blockiert werden. Wenn ein System wie JTL-Wawi oder Shopware auf eine Antwort wartet, während n8n im Hintergrund komplexe API-Abfragen durchführt, steigt das Risiko für Timeouts massiv an. Die Entkopplung durch eine sofortige HTTP-Antwort nach der Persistierung des Events stellt sicher, dass Ihr Shop-System stabil weiterarbeitet, während die Logik asynchron im Hintergrund abläuft.
Wie sichern Sie n8n Webhooks gegen Fehlaufrufe ab?
n8n-Webhooks in der Produktion sichern Sie mit Authentifizierung, Signaturprüfung, Idempotenz, strikter Validierung und Protokollierung ab, Ein ungesicherter Webhook? Das ist eine offene Tür. Jeder mit der URL kann Daten senden, doppelt, falsch, manipuliert. Das Ergebnis in der Praxis: doppelte Bestellungen in JTL-Wawi, fehlerhafte Rechnungen in DATEV, abgebrochene Fulfillment-Prozesse. Dieser Artikel gehört zur Rubrik n8n Business Automation auf webentwickler.pro und zeigt, wie Sie typische Sicherheitslücken systematisch schließen.
Authentifizierung: erste Verteidigungslinie. n8n bietet drei Wege: Basic Auth (Benutzername/Passwort in der URL), Header Auth (statischer Token im Authorization-Header) und HMAC-Signaturen (HMAC-SHA256). Für interne Workflows zwischen n8n und JTL-Shop reicht Basic Auth, die URL bleibt geheim, der Zugriff beschränkt sich auf Ihr Netzwerk. Sobald externe Systeme (Payment-Provider, Versanddienstleister, CRM) Webhooks senden, greifen Sie zu HMAC-Signaturen: Der Absender signiert den Request-Body mit einem gemeinsamen Secret, n8n prüft die Signatur vor der Verarbeitung. Keine gültige Signatur? Request weg. Kein Datensatz in der Datenbank, kein Workflow startet. Ein Angreifer mit kopierter Webhook-URL bleibt außen vor, gefälschte Bestellungen entstehen erst gar nicht.
Idempotenz: Schutz vor doppelten Ausführungen. Webhooks werden mehrfach aufgerufen, durch Netzwerk-Timeouts, Retry-Logik des Absenders, menschliche Fehler. Ohne Idempotenz-Prüfung? Zwei Rechnungen für eine Bestellung. Derselbe Warenausgang doppelt in JTL-Wawi. Die Lösung ist simpel: Jeder Webhook-Request trägt eine eindeutige ID (order_id, transaction_id, idempotency_key). n8n prüft vor der Verarbeitung, ob diese ID bereits existiert, in PostgreSQL, Redis oder Airtable. Existiert sie? Request ignorieren, HTTP 200 zurückgeben (der Absender soll nicht erneut senden). Existiert sie nicht? ID speichern, Workflow ausführen. Setup-Zeit in n8n: je nach Erfahrung etwa 15 Minuten (Richtwert). Ersparte Zeit bei der manuellen Korrektur: Stunden. Besonders wertvoll, wenn ein Payment-Provider seinen Webhook dreimal sendet, weil Ihr Server 2 Sekunden zu langsam reagierte.
Eingabevalidierung: Pflicht, bevor Daten in Ihre Systeme fließen. n8n empfängt JSON-Payloads, aber sind die Felder email, amount, sku wirklich korrekt gefüllt? Ein fehlender Wert bricht den Workflow ab. Ein falscher Datentyp (String statt Number) führt zu Chaos in JTL-Wawi oder Shopware. Bauen Sie einen Validierungs-Node ein: Pflichtfelder prüfen (order_id, customer_email), Datentypen kontrollieren (Number für Beträge, String für SKUs), Formate überprüfen (E-Mail-Regex, ISO-Datum), Wertebereiche checken (Betrag > 0, Menge ≤ 10.000). Ungültige Requests? Vollständiger Payload in eine Fehler-Tabelle, Slack-Nachricht ans Team, aber der Workflow stoppt, bevor fehlerhafte Daten in JTL-Wawi landen. Aufwand: 10 bis 20 Minuten pro Webhook. Nutzen: Ihre Buchhaltung bleibt intakt.
Protokollierung: macht Fehler nachvollziehbar. Jeder Webhook-Aufruf gehört ins Log: Zeitstempel, Request-Body, Response-Code, verarbeitete IDs, Fehler. Speichern Sie in einer Datenbank (PostgreSQL, Supabase) oder einem strukturierten Log-Service (Loki, Graylog). Ein Kunde meldet: „Meine Bestellung ist nicht in JTL-Wawi angekommen“? Sie suchen nach der order_id in den Logs, und sehen sofort, ob der Webhook überhaupt ankam, ob die Signatur gültig war, ob die Validierung fehlschlug oder ob JTL-Wawi einen Fehler zurückgab. Ohne Logs? Blindflug. Mit Logs? Die Ursache der meisten Webhook-Probleme finden Sie schnell. Für komplexere Integrationen, etwa zwischen n8n und externen APIs wie der OpenAI API, gilt dieselbe Regel: Jeder Request, jede Response, jeder Fehler muss nachvollziehbar sein.
Rate Limiting: Schutz vor Überlastung. Ein externer Service bombardiert Ihren Webhook mit 1.000 Requests pro Sekunde, absichtlich oder durch einen Bug? n8n bricht zusammen. Ihre Datenbank auch. Setzen Sie ein Rate Limit: maximal 10 Requests pro Sekunde pro Webhook-URL, maximal 100 Requests pro Minute. Überschreitungen loggen Sie, HTTP 429 (Too Many Requests) zurückgeben. Ein fehlerhafter Cronjob in einem externen System lahmt dann nicht Ihre gesamte Automatisierung. Rate Limiting bauen Sie mit einem Redis-Counter oder einer einfachen Zähler-Logik in PostgreSQL, 20 bis 30 Minuten Aufwand. Der Schutz? Unbezahlbar.
Warum sind n8n Webhooks für Echtzeitprozesse stark?
n8n-Webhooks sind das Nervensystem einer echten Event-Driven-Architektur: Externe Systeme triggern Workflows in Echtzeit, kein Polling, keine Verzögerung, keine manuellen Knöpfe. Ein konkretes Bild: Bestellung in JTL-Shop 5 kommt rein. Sofort. Rechnung generiert sich selbst, Versandetikett druckt, Buchhaltung weiß Bescheid. Alles in unter 2 Sekunden. Nicht in 5 Minuten wie beim klassischen Cron-Intervall. Bei 50 Bestellungen täglich sparen Sie rund 4 Stunden pure Wartezeit, Zeit, die in echten Kundenservice oder Sortimentspflege fließt.
Die technische Magie steckt in der Entkopplung. JTL-Shop sendet ein HTTP-POST an die n8n-Webhook-URL, sobald etwas passiert, Bestellung, Retoure, Lagerbestand im Keller. n8n fängt die Payload, validiert sie, startet den Workflow. Egal ob JTL-Wawi gerade synchronisiert oder Ihr ERP offline ist. Das Ergebnis? Zeitkritische Prozesse laufen dadurch deutlich zuverlässiger. Warum? Weil keine Polling-Lücken entstehen. Weil keine Race Conditions zwischen Cron-Jobs lauern. Weil der klassische Horror wegfällt: Der 5-Minuten-Cron verpasst eine Bestellung, die 3 Sekunden nach seinem letzten Durchlauf kam.
Für die Praxis heißt das: Sie bauen Workflows, die auf echte Shop-Events reagieren statt auf Zeitpläne zu warten. Ein Beispielszenario mit angenommenen Werten: 200 Bestellungen pro Tag, alter Setup mit 10-Minuten-Cron für Rechnungen. Durchschnittliche Verzögerung? 5 Minuten. Im Peak 9 Minuten. Nach Webhook-Umstellung: konstant unter 3 Sekunden. Keine direkten Kostenersparnisse, aber die Kundenzufriedenheit springt messbar nach oben. Rechnungen landen im Postfach noch während die Bestellbestätigung ankommt, nicht 10 Minuten später als separate Mail. Support-Anfragen „Wo ist meine Rechnung“ werden seltener. Der Shop wirkt professionell.
Das nehmen Sie jetzt mit
Sie wissen jetzt, wo n8n Webhooks wirklich Sinn machen, und wo Sie lieber die Finger davon lassen sollten. Webhooks sind nicht das Universalmittel. Sie sind ein Werkzeug für ereignisgesteuerte Prozesse: Das System reagiert auf Änderungen in Echtzeit, statt ständig nachzufragen. Das spart Rechenleistung und API-Calls, aber nur, wenn die Gegenstelle Webhooks unterstützt und Sie die Authentifizierung richtig konfigurieren. Für typische Mittelstands-Szenarien wie JTL-Wawi-Sync, Bestellbestätigungen oder Ticketsystem-Anbindung reicht ein n8n Workflow-Setup mit 3 bis 5 Knoten, vorausgesetzt, Sie haben Zugriff auf die Webhook-URLs und können Fehler im Execution-Log nachvollziehen.
Der eigentliche Vorteil: Entkopplung. Ihr Shop oder ERP muss nicht wissen, was n8n mit den Daten macht. Es sendet einfach eine HTTP-POST-Anfrage an die Webhook-URL, fertig. n8n entscheidet dann, ob die Daten an Slack, an ein CRM oder an ein Buchhaltungssystem gehen. Ihre Architektur wird flexibler. Aber auch anfälliger. Hier lauert die Falle: Wenn der Webhook keine Antwort zurückgibt oder n8n offline ist, bekommt das sendende System oft gar nicht mit, dass etwas schiefgelaufen ist. Stille Fehler. Verlorene Aufträge. Deshalb ist Monitoring nicht optional, es ist Pflicht. Nutzen Sie entweder n8n-eigene Error-Workflows oder externe Tools wie UptimeRobot. Ohne Überwachung verlieren Sie Daten, ohne es zu bemerken.
Sicherheit. Das ist der zweite kritische Punkt. Ein öffentlicher Webhook ohne Authentifizierung? Das ist eine offene Tür für Spam, Replay-Attacken und Datenmanipulation. n8n bietet mehrere Schutzmechanismen, HMAC-Signaturen, API-Keys im Header, IP-Whitelisting, aber Sie müssen sie aktiv aktivieren. Für DSGVO-relevante Daten (Kundennamen, E-Mail-Adressen, Bestellhistorie) ist eine verschlüsselte Verbindung (HTTPS) und eine signierte Payload nicht verhandelbar. Wenn Sie n8n selbst hosten, tragen Sie die Verantwortung für SSL-Zertifikate und Firewall-Regeln. Bei n8n Cloud übernimmt das der Anbieter, aber Sie zahlen dafür und geben die Kontrolle über die Infrastruktur ab.
Wo fangen Anfänger an? Mit einem einfachen Bestell-Webhook. JTL-Shop sendet bei jeder neuen Bestellung eine JSON-Payload an n8n. n8n prüft den Bestellstatus und leitet die Daten an Ihr Ticketsystem oder eine Google-Tabelle weiter. Das Setup dauert 30 bis 60 Minuten, wenn die API-Dokumentation vollständig ist. Mehrere Stunden, wenn Sie erst herausfinden müssen, welche Felder die Gegenstelle erwartet. Die Grenze ist schnell erreicht: Staffelpreise, Sonderartikel, Rückerstattungen mit Teilmengen, solche Szenarien brauchen oft mehr als einen Webhook. Sie brauchen Zwischenspeicher oder Datenbank-Abfragen. Dann wird aus dem 5-Knoten-Workflow schnell ein 20-Knoten-Konstrukt, das schwer zu debuggen ist.
Häufig gestellte Fragen
Was ist ein n8n-Webhook?
Worin unterscheiden sich Test- und Production-URL?
Wie sichere ich einen Webhook ab?
Wie vermeide ich doppelte Verarbeitung?
Wann ist ein Webhook besser als Polling?